低成本拯救吃灰 VPS:Hysteria 2 联动 Cloudflare WARP 精准分流实战|玩客笔记
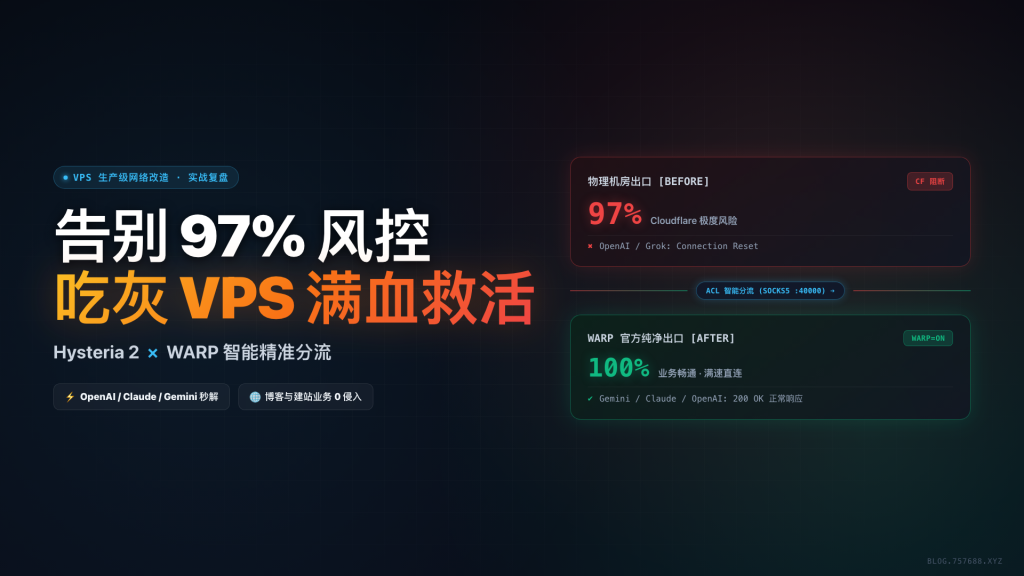
导读与摘要:手里的低价年付 VPS(如 RackNerd、ColoCrossing 等)硬件与带宽尚可,但因机房 IP 信誉较差,Cloudflare 威胁分常年高达 89%~97%,访问 OpenAI、Claude、Gemini 或 Grok 时频频遭遇连接重置(Connection Reset)与人机验证死循环。本文详细拆解如何通过 Cloudflare WARP 本地 SOCKS5 隔离模式 与 Hysteria 2 出站 ACL 规则 打造精准分流体系:在彻底解决海外 AI 访问风控的同时,保留原生千兆直连吞吐,且对宿主机现存的建站(WordPress)与 Docker 业务实现 100% 零侵入。
一、 现象与痛点:廉价机房 IP 的原罪
很多开发者和极客手中都有一两台高性价比的海外 VPS(例如年付十几美元的廉价机房实例)。这些机器用来跑个人博客、轻量 Docker 或日常测试性价比极高,但往往存在一个致命软肋:IP 纯净度极差。
在 IP 质量检测平台中,这类机房段通常呈现出以下特征:
* 机房属性明显:IP 属性被归类为 Data Center / Hosting,缺乏家庭宽带(Residential)信誉;
* 人机流量比失衡:大量同 C 段的邻居机器可能在跑爬虫、扫号或批量脚本,导致整个网段的 Bot 流量占比超过 80%;
* Cloudflare 威胁评分爆表:检测到的 Cloudflare 系数常常在 89% ~ 97%(极度风险)浮动。
带来的实际业务影响:
- 主流 AI 平台无法正常加载:访问 Grok、OpenAI、Claude 时,常直接出现底层 TCP 报错:
log

WARN TCP error reqAddr: "grok.com:443", error: "read: connection reset by peer" - 人机验证陷入死循环:访问使用了 Cloudflare 盾的第三方站点时,频繁弹窗 Turnstile 验证码,甚至直接返回 403 阻断;
- Google Gemini 区域报错:Web 界面频繁提示当前地区不受支持或无法发起实时对话。
二、 方案辨析与踩坑复盘:拒绝粗暴的“全局网卡接管”
当遇到 IP 脏的问题时,许多网帖通常推荐“一键安装 WARP 全局网卡脚本”。但在拥有正式生产环境的服务器上,这种做法存在巨大隐患。
1. 为什么坚决不能用全局虚拟网卡(WireGuard 全局接管)?
- 宿主机建站业务受损:若你的服务器上同时运行着 WordPress 个人独立博客、Nginx、MySQL、或者 New-API 大模型中转服务,粗暴修改宿主机 Default Gateway 会导致外部访客的回程路由被打乱,引起网站访问异常或偶发丢包;
- SSH 失联风险:如果脚本的路由保护机制不完善,一键接管很可能导致 SSH 端口脱离原网卡路由直接失联;
- 测速与大文件传输严重缩水:全局流量强行走 WARP 隧道,会导致日常看油管视频、大文件拉取或视频上传受到 Cloudflare 免费出站节点的限速。
2. 理性认知:WARP 不等于“0% 风险的纯净住宅 IP”
必须纠正一个常见误区:WARP 绝不是万能的“洗白”神药。
* 物理网卡的硬件 IP 历史记录由机房信誉决定,无法通过软件抹除;
* WARP 替换的是目标网站实际看到的出站 IP,将其转为 Cloudflare 官方节点;
* Cloudflare 出口虽然能完美解除 Cloudflare 自身的边缘拦截与绝大多数 AI 平台的机房黑名单,但它依然不是住宅原生 IP。
因此,最优雅、稳健的工程架构是:宿主机本地 SOCKS5 隔离 + Hysteria 2 服务端精准 ACL 分流。
三、 架构设计与实现步骤
整体架构的设计原则是:
1. 宿主机零修改:不创建虚拟网卡,默认路由表完全不变;
2. 精准分流:只有发往 AI 平台(OpenAI / Claude / Gemini / Grok)与 Cloudflare 防护站点的流量走 WARP;
3. 性能最大化:其他普通网站、流媒体、大文件下载与视频上传保持 VPS 原生千兆直连。
               ┌────────────────────────────────────────────────────────┐
               │                     用户客户端                         │
               │        (Mac / iOS / Android / 开发环境)                 │
               └──────────────────────────┬─────────────────────────────┘
                                          │ Hysteria 2 (UDP 443)
                                          ▼
┌───────────────────────────────────────────────────────────────────────┐
│ VPS 宿主机 (Ubuntu 22.04 LTS)                                         │
│                                                                       │
│   ┌─────────────────────┐                                             │
│   │  Hysteria 2 节点    │                                             │
│   │  (内置 ACL 路由器)  │                                             │
│   └──────────┬──────────┘                                             │
│              │                                                        │
│              ├─► [命中 AI / CF 规则] ──► 本地 SOCKS5 (127.0.0.1:40000)│
│              │                             │                          │
│              │                             ▼                          │
│              │                 Cloudflare WARP 官方出口 (warp=on)     │
│              │                             │                          │
│              │                             ▼                          │
│              │                   OpenAI / Claude / Gemini / Grok      │
│              │                                                        │
│              └─► [普通流量 Direct]  ──► 物理千兆网卡直连出站          │
│                                            │                          │
│                                            ▼                          │
│                                 YouTube / B站 / 测速 / 网页浏览       │
│                                                                       │
│  ───────────────────────────────────────────────────────────────────  │
│  [宿主机隔离业务: 独立 Nginx 80/443]                                  │
│   • WordPress 独立博客 (blog.757688.xyz)                              │
│   • Docker 容器 (New-API / MySQL)                                     │
│   ==> 100% 走系统原生网卡直连,外部访问与内部通信完全不受干扰         │
└───────────────────────────────────────────────────────────────────────┘
第一步:在 VPS 安装官方 Cloudflare WARP 客户端(Proxy 模式)
通过官方源安装 cloudflare-warp,并显式配置为仅监听本地 SOCKS5 端口的 Proxy 模式:
# 1. 导入官方源与 GPG 密钥
curl -fsSL https://pkg.cloudflareclient.com/pubkey.gpg | sudo gpg --yes --dearmor --output /usr/share/keyrings/cloudflare-warp-archive-keyring.gpg
echo "deb [signed-by=/usr/share/keyrings/cloudflare-warp-archive-keyring.gpg] https://pkg.cloudflareclient.com/ jammy main" | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

# 2. 安装软件包
sudo apt-get update && sudo apt-get install -y cloudflare-warp

# 3. 注册客户端并配置为 SOCKS5 代理模式(端口 40000)
warp-cli --accept-tos registration new
warp-cli --accept-tos mode proxy
warp-cli --accept-tos proxy port 40000
warp-cli --accept-tos connect

# 4. 设置开机自启
sudo systemctl enable warp-svc
验证本地端口是否正常拉起:
ss -tulpn | grep 40000
# 应显示: tcp LISTEN 127.0.0.1:40000 (warp-svc)
此时宿主机对外出站 IP 依然是 VPS 物理 IP,唯有向 127.0.0.1:40000 发起的 SOCKS5 请求才会通过 Cloudflare 出站。
第二步:配置 Hysteria 2 的 Outbounds 与精准 ACL 分流
编辑 Hysteria 2 配置文件(如 /etc/hysteria/config.yaml),在配置末尾追加 outbounds 与 acl 规则块:
# ==========================================
# 基础监听与证书配置保持原本不变
# ==========================================
listen: :443

tls:
  cert: /etc/hysteria/certs/fullchain.pem
  key: /etc/hysteria/certs/privkey.pem
  sniGuard: strict

auth:
  type: password
  password: your_secret_password

masquerade:
  type: proxy
  proxy:
    url: http://127.0.0.1/
    rewriteHost: false

speedTest: true
udpIdleTimeout: 60s

# ==========================================
# 核心出站调度配置
# ==========================================
outbounds:
  - name: direct
    type: direct
  - name: warp
    type: socks5
    socks5:
      addr: 127.0.0.1:40000

acl:
  inline:
    # 1. OpenAI 与 ChatGPT 完整生态
    - warp(geosite:openai)
    - warp(suffix:openai.com)
    - warp(suffix:chatgpt.com)
    - warp(suffix:oaistatic.com)
    - warp(suffix:oaiusercontent.com)

    # 2. Anthropic 与 Claude 生态
    - warp(geosite:anthropic)
    - warp(suffix:anthropic.com)
    - warp(suffix:claude.ai)

    # 3. xAI 与 Grok
    - warp(suffix:x.ai)
    - warp(suffix:grok.com)

    # 4. Google Gemini 与 AI Studio 接口 (含 API 端点)
    - warp(suffix:gemini.google.com)
    - warp(suffix:bard.google.com)
    - warp(suffix:generativelanguage.googleapis.com)
    - warp(suffix:proactivebackend-pa.googleapis.com)
    - warp(suffix:aistudio.google.com)
    - warp(suffix:makersuite.google.com)
    - warp(suffix:alkalimakersuite-pa.googleapis.com)

    # 5. Cloudflare 防护盾与常见验证站点
    - warp(geosite:cloudflare)
    - warp(suffix:cloudflare.com)
    - warp(suffix:challenges.cloudflare.com)
    - warp(suffix:cloudflareinsights.com)
    - warp(suffix:ippure.com)
    - warp(suffix:ipinfo.io)
    - warp(suffix:ipapi.co)

    # 6. 其余所有流量 (YouTube, B站, 软件下载等) 原生满速直连
    - direct(all)
重启 Hysteria 2 服务以加载规则:
sudo systemctl restart hysteria-server
四、 核心验证:如何检验方案真正生效?
方案部署完成后,必须通过客观指标进行闭环验证,避免产生“已生效”的主观错觉。
1. Cloudflare 官方链路核验 (cdn-cgi/trace)
在连接该 Hysteria 2 节点的客户端浏览器中访问:
👉 https://www.cloudflare.com/cdn-cgi/trace
- 关键指标:文本中必须明确显示
warp=on; - 出口 IP:显示为
104.28.x.x或 Cloudflare 原生 IPv6 范围(如2a09:bac1:...)。这证实发往 Cloudflare 网络的流量已完全切换为内部骨干通道。
2. 真实业务场景连通性实测
- Grok 访问测试:访问
grok.com,原本频繁出现的read: connection reset by peer彻底消失,页面即刻正常载入; - Gemini 实时对话:打开
gemini.google.com或通过编程工具调用generativelanguage.googleapis.com发起流式提问,交互秒级返回,彻底告别“地区不支持”的拦截限制; - 宿主机独立业务自检:在宿主机本地执行:
bash

  curl -I http://127.0.0.1/

  curl -I http://127.0.0.1:3001/
WordPress 博客与 New-API 服务均返回稳定的HTTP 200 OK,证明外部流量与本地监听未受丝毫干扰。
五、 常见疑问解答 (FAQ)
Q1:修改之后,会不会影响视频上传到 B站或 YouTube 的速度?
完全不会。
* B站上传:国内平台流量默认由客户端直连;即便误走代理,在服务端规则中也直接命中末尾的 direct(all),走 VPS 物理网卡直连;
* YouTube 上传:规则中特意仅精准圈定了 Gemini 和 AI Studio 相关的二级域名,并没有把整个 Google 域(如 youtube.com、*.googlevideo.com)打包进 WARP。视频上传依然享受 VPS 机房原本的千兆直连带宽,不会受到 Cloudflare 免费 WARP 通道的任何吞吐限制。
Q2:其他手机、平板或局域网主机接入同一个节点,能享受同样效果吗?
完全一致且即插即用。
由于分流逻辑完全收敛在 VPS 服务端内部,客户端只需像平常一样连接 Hysteria 2 节点,无需在客户端本地编写复杂的域名规则。无论是手机上的 Gemini App、Mac 上的 Antigravity 编程助手,还是本地服务器上调用 OpenAI 的 Python 脚本,请求到达服务端后都会被自动送入纯净出口。
六、 总结与最佳实践
针对低成本或高风控的 VPS:
1. 切忌盲目“全量转发”:全量接管不仅徒增延迟、牺牲视频大文件吞吐,还容易造成宿主机服务路由混乱;
2. 坚持“精准分流”:用最小的系统侵入(本地 Proxy 模式),把最具风控敏感性的业务(AI、验证码盾)引流至合规出口,把带宽密集型的业务(视频、测速、下载)留给物理原生网卡;
3. 保持理性预期:技术工具的核心是解决实际业务可用性(如 OpenAI / Gemini 稳定调用),而非执念于检测网站上的某一项虚拟评分。以工程的确定性对抗网络的不确定性,才是低成本玩机的真正乐趣。
(本文由玩客笔记在实际生产服务器排错与优化过程中实操复盘总结,已在 RackNerd + Ubuntu 22.04 LTS + Hysteria 2 环境下全量验证通过。)
About The Author